
OTOBO OAuth2 E-Mail – Sicheres POP3/IMAP mit Microsoft Azure
In diesem Guide: Basic Auth durch OAuth2 für Cloud-Postfächer ersetzen (insbesondere Microsoft 365 / Azure).
Verwandte Themen: E-Mail einrichten · OpenID Connect · Kommunikations-Übersicht
OTOBO unterstützt nun auch die Authentifizierung über OAuth2 / OpenID Connect für POP3 und IMAP, was eine sichere und moderne Art der Authentifizierung ermöglicht. Nach Installation des * *MailAccount-OAuth2**-Pakets können Sie diese Authentifizierungsmethode nutzen, was insbesondere bei der Verwendung von Cloud-basierenden E-Mail-Diensten wie Microsoft Azure empfehlenswert ist.
Azure-Konfiguration Schritte
Abschnitt betitelt „Azure-Konfiguration Schritte“- Besuchen Sie den Azure-Portal, um Ihre Azure Active Directory Konfiguration zu starten.
- Fügen Sie eine neue Unternehmensanwendung hinzu und erstellen Sie Ihre eigene Anwendung.
- Weisen Sie Ihrer App einen Namen zu und konfigurieren Sie sie gemäß Ihren Anforderungen.
- Der Mailbox-Benutzer muss der Anwendung zugewiesen werden. Notieren Sie die Anwendungs-ID für die spätere Verwendung in OTOBO.
- Ermitteln Sie die Tenant-ID Ihres Domains, die ebenfalls für die Konfiguration in OTOBO erforderlich ist.
- Erstellen Sie eine neue App in der App-Registrierung, um den Authentifizierungsprozess abzuschließen.

Durch die Integration von modernen Authentifizierungsstandards wie OAuth2 in OTOBO verbessern Sie die Sicherheit und Flexibilität Ihrer E-Mail-Kommunikation. Darüber hinaus erleichtert die klare Struktur der E-Mail-Kontoverwaltung in OTOBO eine effiziente und benutzerfreundliche Konfiguration Ihrer E-Mail-Einstellungen, um Ihren Kundensupport und die interne Kommunikation zu optimieren.
OAuth2 Authentifizierung für POP3 und IMAP in OTOBO
Abschnitt betitelt „OAuth2 Authentifizierung für POP3 und IMAP in OTOBO“OTOBO ermöglicht eine hochsichere OAuth2 Authentifizierung für POP3- und IMAP-E-Mail-Konten durch die Integration mit Microsoft Azure, was eine deutliche Verbesserung der Sicherheit und Effizienz in der E-Mail-Kommunikation darstellt.
Die Einrichtung der OAuth2 Authentifizierung umfasst mehrere Schritte in der Azure-Konsole und der OTOBO-Systemkonfiguration.
Schritte zur Einrichtung der Azure für OAuth2 Authentifizierung
Abschnitt betitelt „Schritte zur Einrichtung der Azure für OAuth2 Authentifizierung“-
Umleitungs-URL und geheimer Client-Schlüssel
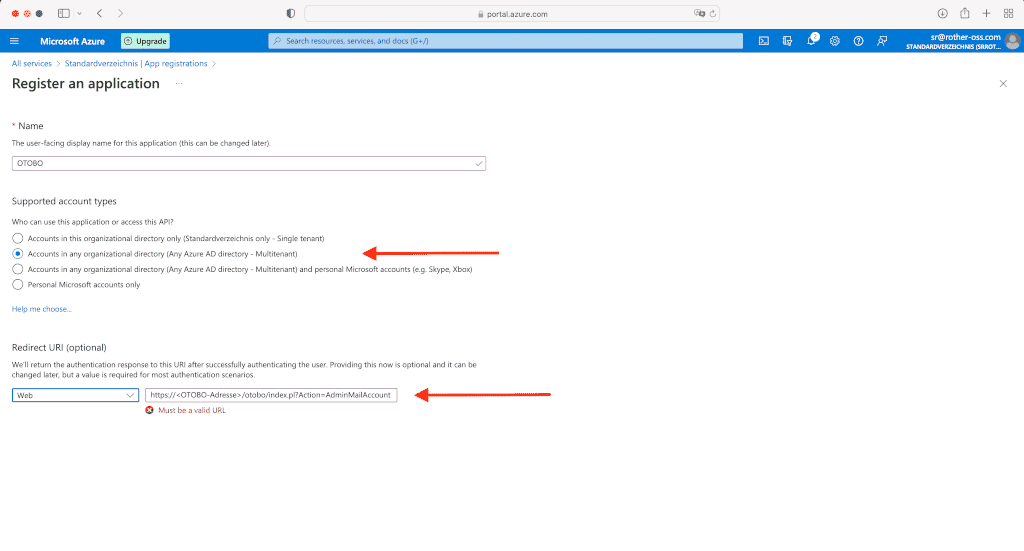
Erstellen Sie für Ihre Anwendung eine Umleitungs-URL vom Typ Web. Die Umleitungs-URL sollte dabei die Adresse Ihres OTOBO Systems inkludieren, gefolgt von “/otobo/index.pl?Action=AdminMailAccount”.
Azure Schritt zur Erstellung der Umleitungs-URL [1] https://<OTOBO-Adresse>/otobo/index.pl?Action=AdminMailAccountErstellen Sie außerdem einen geheimen Client-Schlüssel und notieren Sie dessen Wert, da dieser später in OTOBO benötigt wird.
-
API-Berechtigungen
Fügen Sie die erforderlichen API-Berechtigungen für
IMAP.AccessAsUser.AllundPOP.AccessAsUser.Allhinzu. Dies gewährt OTOBO die notwendigen Rechte, um auf Ihre E-Mail-Konten zugreifen zu können.


OTOBO OAuth2-Konfiguration
Abschnitt betitelt „OTOBO OAuth2-Konfiguration“Nach Abschluss der Azure-Konfiguration ist es notwendig, die Einstellungen in OTOBO zu übernehmen:
-
Aktivierung des OAuth2 Profils
Navigieren Sie in der OTOBO-Adminoberfläche zur Systemkonfiguration und aktivieren Sie das Profil
OAuth2::MailAccount::Profiles###Custom1. -
Eintragung der Anwendungs-ID und des Clientgeheimnisses
Tragen Sie die zuvor notierte Anwendungs-/Client-ID sowie das Clientgeheimnis in den entsprechenden Feldern ein.
-
Anpassung des OAuth2-Providers
In der Konfiguration
OAuth2::MailAccount::Providers###MicrosoftAzureersetzen Sie den Platzhalter common durch Ihre TenantID.Sobald diese Konfigurationen vorgenommen wurden, können Sie das OAuth2 Profil für Ihre Email-Konten in OTOBO auswählen, um die Authentifizierung zu vervollständigen.


Zusammenfassend verbessern die OAuth2 Authentifizierung und die Verwendung von Postmaster-Filtern die Sicherheit und die Effizienz der E-Mail-Verarbeitung in OTOBO erheblich. Mit diesen Funktionen bietet OTOBO eine leistungsstarke Plattform zur Optimierung der Kommunikation mit Kunden und innerhalb des Teams.
Häufig gestellte Fragen
Welches Paket ist für die OAuth2-Authentifizierung von POP3/IMAP in OTOBO erforderlich und wie wird es installiert?
Die OAuth2-Authentifizierung für POP3- und IMAP-E-Mail-Konten in OTOBO wird durch die Installation des speziellen Zusatzpakets MailAccount-OAuth2 ermöglicht. Dieses Paket ist essenziell, um die modernen Authentifizierungsstandards für Cloud-basierte E-Mail-Dienste wie Microsoft 365 zu nutzen. Die Installation erfolgt typischerweise über den Paketmanager in der OTOBO-Administrationsfläche. Nach der erfolgreichen Installation des Pakets müssen Sie die weiteren Konfigurationsschritte sowohl im Microsoft Azure-Portal als auch in der OTOBO-Systemkonfiguration durchführen, um die Integration vollständig abzuschließen und die sichere E-Mail-Kommunikation zu gewährleisten. Ohne dieses Paket ist die OAuth2-Funktionalität für Mail-Accounts nicht verfügbar.
Quellen:
Warum sollte man OAuth2 anstelle von Basic Authentication für den Zugriff auf Cloud-Mailkonten wie Microsoft 365 verwenden?
OAuth2 ist die empfohlene und moderne Authentifizierungsmethode, die gegenüber der Basic Authentication erhebliche Sicherheitsvorteile bietet, insbesondere beim Zugriff auf Cloud-E-Mail-Dienste wie Microsoft 365. Microsoft hat die Basic Authentication für Exchange Online bereits eingestellt, da sie anfälliger für Brute-Force-Angriffe und Credential-Stuffing ist. OAuth2 hingegen verwendet Token anstelle von direkten Benutzernamen und Passwörtern, was das Risiko der Offenlegung von Anmeldeinformationen minimiert. Es ermöglicht eine delegierte Autorisierung, bei der OTOBO Zugriff auf das Postfach erhält, ohne die eigentlichen Benutzeranmeldeinformationen zu speichern. Dies erhöht die Sicherheit und entspricht den aktuellen Industriestandards für den Schutz sensibler Daten.
Quellen:
Welche Schritte sind im Azure-Portal notwendig, um eine Anwendung für OTOBO OAuth2 zu registrieren und zu konfigurieren?
Im Azure-Portal müssen Sie mehrere Schritte ausführen, um OTOBO für OAuth2 zu konfigurieren. Zuerst besuchen Sie das Azure-Portal, fügen eine neue Unternehmensanwendung hinzu und erstellen Ihre eigene Anwendung. Weisen Sie der App einen Namen zu und stellen Sie sicher, dass der Mailbox-Benutzer der Anwendung zugewiesen ist. Notieren Sie sich die Anwendungs-ID (Client-ID) und ermitteln Sie die Tenant-ID Ihrer Domain, da diese Werte später in OTOBO benötigt werden. Anschließend erstellen Sie in der App-Registrierung eine neue App, konfigurieren eine Umleitungs-URL vom Typ "Web" (z.B. https://<OTOBO-Adresse>/otobo/index.pl?Action=AdminMailAccount), erstellen einen geheimen Client-Schlüssel und fügen die erforderlichen API-Berechtigungen IMAP.AccessAsUser.All und POP.AccessAsUser.All hinzu.
Quellen:
Wie lautet die korrekte Umleitungs-URL (Redirect URL) für OTOBO in der Azure App-Registrierung und wo wird sie eingetragen?
Die korrekte Umleitungs-URL für OTOBO in der Azure App-Registrierung ist von entscheidender Bedeutung für den OAuth2-Authentifizierungsfluss. Sie muss im Format https://<IHRE_OTOBO_ADRESSE>/otobo/index.pl?Action=AdminMailAccount angegeben werden. Hierbei ist <IHRE_OTOBO_ADRESSE> durch die tatsächliche URL Ihrer OTOBO-Instanz zu ersetzen. Diese URL wird im Azure-Portal unter der App-Registrierung Ihrer Anwendung als "Web"-Typ-Umleitungs-URL hinzugefügt. Sie dient dazu, den Benutzer nach erfolgreicher Authentifizierung bei Microsoft Azure sicher zu OTOBO zurückzuleiten, damit OTOBO den erhaltenen Autorisierungscode gegen ein Zugriffstoken austauschen kann. Achten Sie auf die exakte Schreibweise, um Probleme bei der Authentifizierung zu vermeiden.
Quellen:
Welche spezifischen API-Berechtigungen müssen in Azure für OTOBO konfiguriert werden, um POP3- und IMAP-Zugriff zu ermöglichen?
Für den Zugriff auf E-Mail-Konten über POP3 und IMAP mittels OAuth2 in OTOBO müssen in der Azure App-Registrierung spezifische API-Berechtigungen hinzugefügt werden. Es handelt sich hierbei um die Berechtigungen IMAP.AccessAsUser.All und POP.AccessAsUser.All. Diese Berechtigungen sind erforderlich, damit OTOBO im Namen des angemeldeten Benutzers auf dessen Postfach zugreifen kann, um E-Mails abzurufen. Sie müssen diese Berechtigungen unter den "API-Berechtigungen" Ihrer registrierten Anwendung im Azure-Portal hinzufügen und anschließend die Administratoreinwilligung erteilen, falls erforderlich. Ohne diese Berechtigungen kann OTOBO keine Verbindung zu den E-Mail-Konten über OAuth2 herstellen.
Quellen:
Wie wird die OAuth2-Authentifizierung in OTOBO selbst konfiguriert, nachdem die Azure-Einrichtung abgeschlossen ist?
Nachdem Sie die Azure-Konfiguration erfolgreich abgeschlossen haben, müssen Sie die OAuth2-Einstellungen in OTOBO vornehmen. Navigieren Sie dazu in der OTOBO-Adminoberfläche zur Systemkonfiguration. Dort aktivieren Sie das Profil OAuth2::MailAccount::Profiles###Custom1. Anschließend tragen Sie die zuvor im Azure-Portal notierte Anwendungs-ID (Client-ID) und den Clientgeheimnis-Wert in die entsprechenden Felder ein. Ein weiterer wichtiger Schritt ist die Anpassung des OAuth2-Providers: In der Konfiguration OAuth2::MailAccount::Providers###MicrosoftAzure ersetzen Sie den Platzhalter common durch Ihre spezifische TenantID. Sobald diese Einstellungen gespeichert sind, können Sie das konfigurierte OAuth2-Profil für Ihre PostMaster-E-Mail-Konten in OTOBO auswählen, um die sichere Authentifizierung zu aktivieren.
Quellen: