
OTOBO – Gruppen, Rollen & Agenten
OTOBO ist ein flexibles und skalierbares Ticket-System, das sich durch eine feingranulare Rechteverwaltung auszeichnet. Durch den gezielten Einsatz von Gruppen, Rollen und Agenten können Sie in Ihrem Unternehmen Abläufe straffen, Verantwortlichkeiten klar definieren und die Systemsicherheit erhöhen.
Übersicht der Beziehungen
Abschnitt betitelt „Übersicht der Beziehungen“Nachfolgend ein schematisches Diagramm, das die grundlegenden Zusammenhänge zwischen Agenten, Gruppen, Rollen, Queues, Kunden und Kundenbenutzern in OTOBO darstellt.
flowchart LR
  Agent[Agent] -->|Mitglied von| Gruppe[Gruppe]
  Gruppe -->|Zugewiesene Rollen| Rolle[Rolle]
  Rolle -->|Berechtigt Zugriff auf| Queue[Queue]
  Kunde[Kunde] -->|Enthält| Kundenbenutzer[Kundenbenutzer]
  Kundenbenutzer -->|Mitglied von| Gruppe
OTOBO Gruppen
Abschnitt betitelt „OTOBO Gruppen“Gruppen sind das Herzstück der Zugriffssteuerung. Sie fassen Benutzer zusammen und legen fest, auf welche Funktionen und Queues sie standardmäßig Zugriff haben.
Standard-Gruppen & Default-Zuweisungen
Abschnitt betitelt „Standard-Gruppen & Default-Zuweisungen“Im Auslieferungszustand bringt OTOBO mehrere vordefinierte Gruppen mit. Diese können Sie direkt nutzen oder als Vorlage für eigene Gruppen anpassen.
Default Customer-User-Gruppen
Abschnitt betitelt „Default Customer-User-Gruppen“Diese Gruppen steuern, welche Kundenbenutzer welche Zugriffsrechte auf Kundenportale und -daten haben.
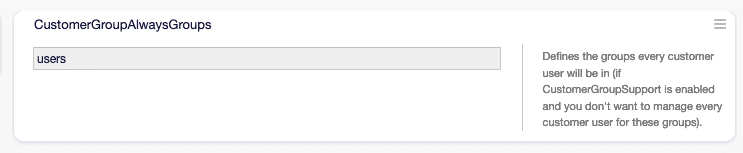
Voreingestellte Kundenbenutzer-Gruppen in OTOBO
Dynamic Field Preferences Gruppen
Abschnitt betitelt „Dynamic Field Preferences Gruppen“Über diese Gruppen lassen sich dynamische Feld-Voreinstellungen pro Benutzerkreis realisieren.
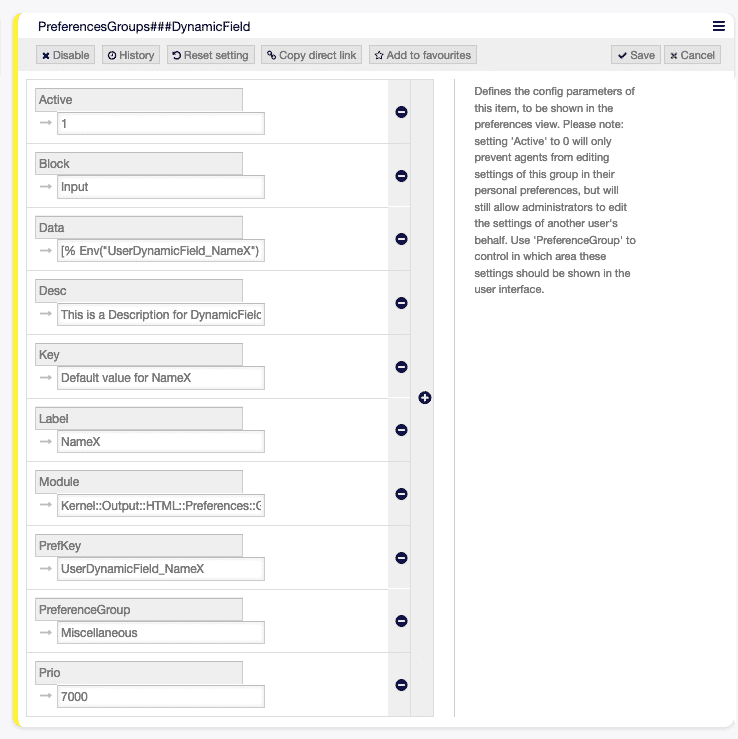
Beispiel für dynamische Feld-Voreinstellungen
Default Customer-Gruppen
Abschnitt betitelt „Default Customer-Gruppen“Standardgruppen, die auf Kundenseite verwendet werden, um Tickets und Anfragen zu strukturieren.
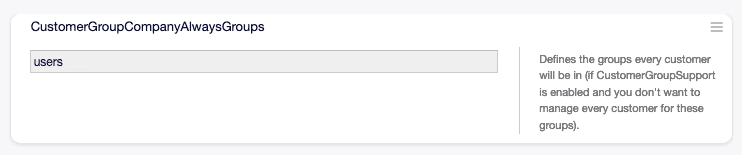
Vorgedefinierte Kunden-Gruppen nach der Installation
Gesamtübersicht: Gruppen, Rollen & Agenten
Abschnitt betitelt „Gesamtübersicht: Gruppen, Rollen & Agenten“Überblick über das Zusammenspiel aller drei Komponenten im Systemkontext.
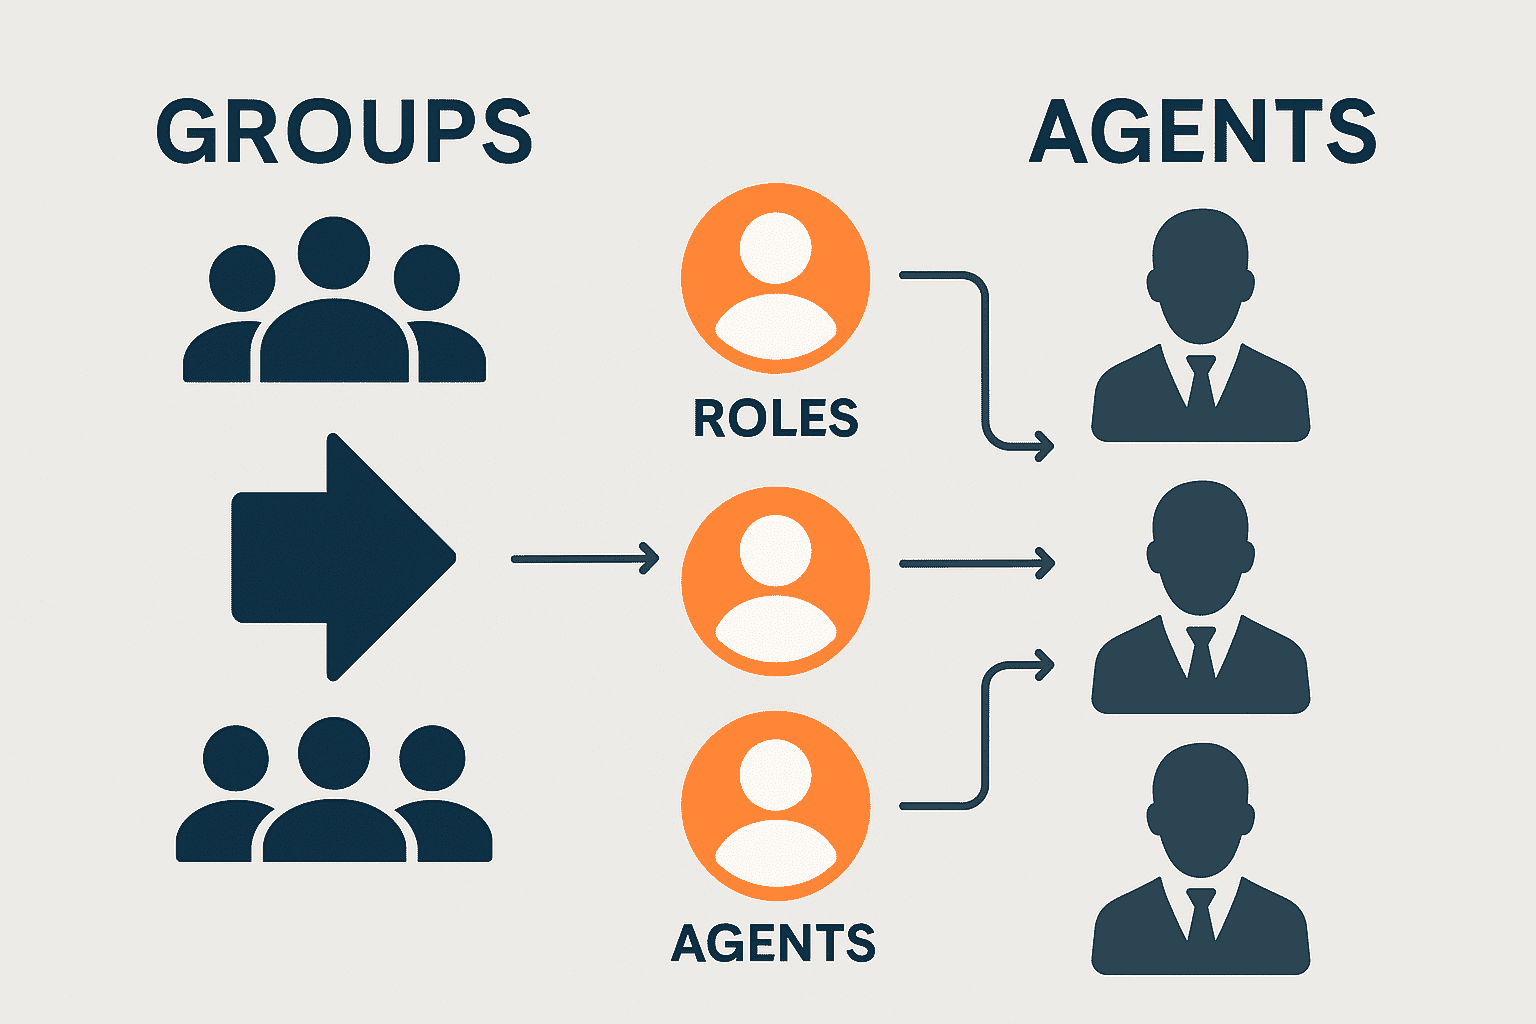
Diagramm: Zusammenspiel von Gruppen, Rollen und Agenten
Hinzufügen & Verwalten von Gruppen
Abschnitt betitelt „Hinzufügen & Verwalten von Gruppen“Die Anlage und Pflege von Gruppen erfolgt über das Benutzer, Gruppen und Rollen → Gruppen-Modul.
| Aktion | Beschreibung |
|---|---|
| Gruppe hinzufügen | Link in der linken Seitenleiste aufrufen, Pflichtfelder eintragen, Speichern klicken. |
| Gruppe bearbeiten | Gruppe auswählen, Daten ändern, Speichern oder Speichern und abschließen klicken. |
| Gruppe deaktivieren | Gültigkeit auf ungültig oder vorläufig ungültig setzen. |
| Suche | Filterfeld für Gruppennamen verwenden. |
Wichtige Einstellungen für Gruppen
Abschnitt betitelt „Wichtige Einstellungen für Gruppen“| Feld | Bedeutung |
|---|---|
| Name | Eindeutige Bezeichnung, sichtbar in Übersichten und Auswahllisten. |
| Gültigkeit | Nur gültige Gruppen sind aktiv nutzbar. |
| Kommentar | Kurzbeschreibung oder Hinweise zur Gruppe. |
OTOBO Rollen
Abschnitt betitelt „OTOBO Rollen“Rollen bündeln einzelne Berechtigungen zu Profilen, die Sie Benutzern oder Gruppen zuweisen. Dies erhöht die Übersichtlichkeit und reduziert den Aufwand bei Rechteänderungen.
Rollenzuordnungen & Management
Abschnitt betitelt „Rollenzuordnungen & Management“Im Modul Benutzer, Gruppen und Rollen → Rollen verwalten Sie das Anlegen, Bearbeiten und Deaktivieren von Rollen.
Rolle ↔ Gruppe
Abschnitt betitelt „Rolle ↔ Gruppe“Verbindet eine Rolle mit einer oder mehreren Gruppen, um Rechte zu delegieren.
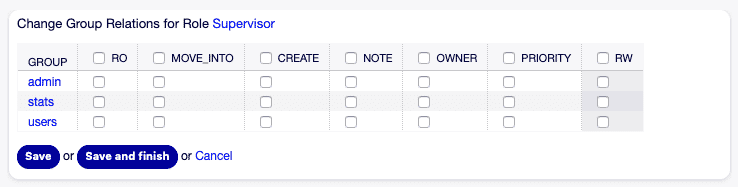
Schnittstelle: Rollenzuweisung zu Gruppen
Rolle ↔ Rolle (Vererbung)
Abschnitt betitelt „Rolle ↔ Rolle (Vererbung)“Rollen können voneinander erben, um Berechtigungsprofile zu modularisieren.
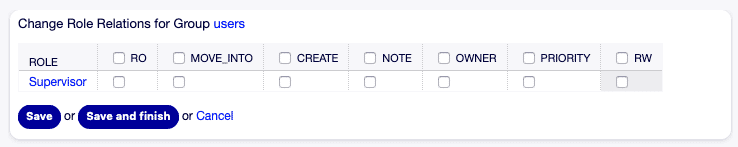
Darstellung der Rollen-Hierarchie
Agent ↔ Rolle
Abschnitt betitelt „Agent ↔ Rolle“Agenten erhalten über diese Zuordnung ihre individuellen Berechtigungen.
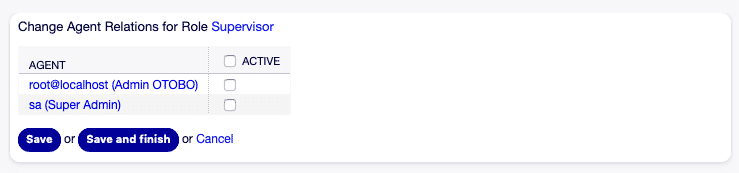
Zuweisung von Rollen direkt an Agenten
Agent ↔ Agent (Spezialfälle)
Abschnitt betitelt „Agent ↔ Agent (Spezialfälle)“In Sonderfällen können Agenten spezifische Rechte voneinander beziehen.
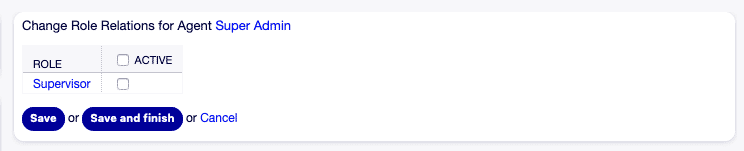
Beispiel: Agent-zu-Agent-Permissions
Agenten-Rollen-Management
Abschnitt betitelt „Agenten-Rollen-Management“Übersichtsseite zur zentralen Verwaltung aller Agent- und Rollen-Zuordnungen.
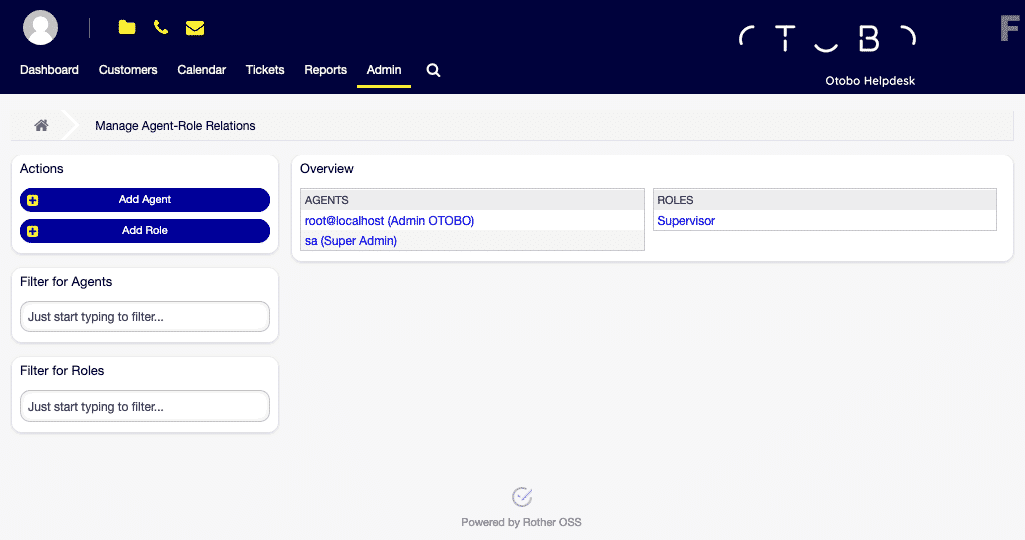
Zentrales Dashboard der Agentenrechte
Rolle hinzufügen
Abschnitt betitelt „Rolle hinzufügen“Erstellen neuer Rollen mit vordefinierten Berechtigungssets.
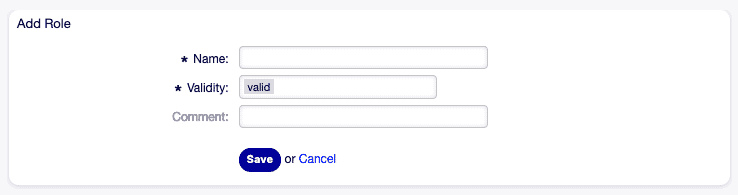
Schritt: Neue Rolle anlegen
Rolle bearbeiten
Abschnitt betitelt „Rolle bearbeiten“Anpassung bestehender Rollen, z. B. um neue Berechtigungen hinzuzufügen.
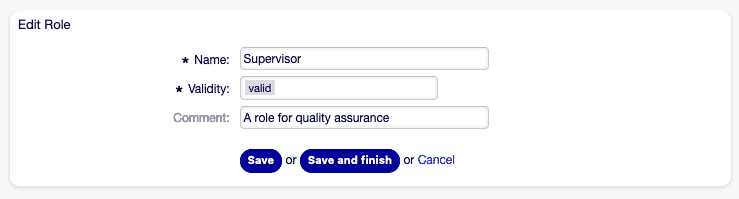
Schritt: Rolle bearbeiten
Rollen ↔ Gruppen-Verwaltung
Abschnitt betitelt „Rollen ↔ Gruppen-Verwaltung“Detailansicht zur Steuerung, welche Gruppen welche Rollen erhalten.
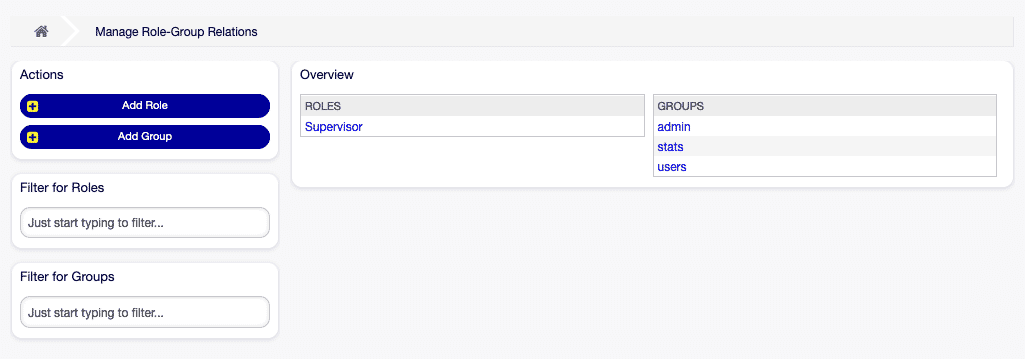
Bereich: Feingranulare Zuweisung von Gruppen zu Rollen
Rollen-Übersicht
Abschnitt betitelt „Rollen-Übersicht“Gesamtliste aller definierten Rollen, Filter- und Suchfunktionen inklusive.
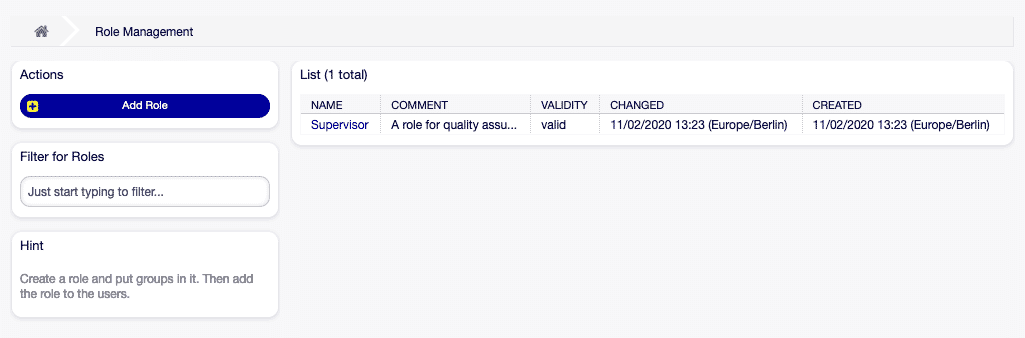
Verwaltungsseite aller Rollen im System
Rollen hinzufügen
Abschnitt betitelt „Rollen hinzufügen“- Rolle hinzufügen in der linken Seitenleiste.
- Rollennamen, Gültigkeit und erforderliche Felder ausfüllen.
- Speichern klicken.
Rollen bearbeiten
Abschnitt betitelt „Rollen bearbeiten“| Schritt | Aktion |
|---|---|
| Auswahl | Rolle in der Liste anklicken. |
| Anpassen | Felder nach Bedarf ändern. |
| Speichern | Speichern oder Speichern und abschließen wählen. |
Wichtige Einstellungen für Rollen
Abschnitt betitelt „Wichtige Einstellungen für Rollen“| Feld | Bedeutung |
|---|---|
| Name | Sichtbare Bezeichnung in Übersichten und Dropdowns. |
| Gültigkeit | Nur gültige Rollen sind aktiv zuweisbar und nutzbar. |
| Kommentar | Optionaler Hinweistext zur Rolle. |
Berechtigungen im Überblick
Abschnitt betitelt „Berechtigungen im Überblick“Eine vollständige Liste der Standard-Berechtigungen, die Sie in Rollen und Gruppen nutzen können:
| Code | Beschreibung |
|---|---|
| ro | Schreibgeschützter Zugriff auf Tickets. |
| move_into | Tickets verschieben. |
| create | Tickets erstellen. |
| note | Notizen zu Tickets hinzufügen. |
| owner | Ticketbesitzer ändern. |
| priority | Priorität von Tickets anpassen. |
| rw | Vollzugriff auf Tickets (Lesen & Schreiben). |
| chat_observer | Chat-Beobachterrolle. |
| chat_participant | Teilnahme an Chats (nach Einladung). |
| chat_owner | Vollkontrolle über öffentliche Chats. |
| stats | Zugriff auf Statistiken. |
| bounce | E-Mails zurücksenden. |
| compose | Antworten verfassen. |
| customer | Kundeninformationen ändern. |
| forward | Nachrichten weiterleiten. |
| pending | Tickets als anstehend markieren. |
| phone | Telefonanrufe zu Tickets hinzufügen. |
| responsible | Verantwortlichen Agenten ändern. |
Rollen ↔ Gruppen-Beziehungen
Abschnitt betitelt „Rollen ↔ Gruppen-Beziehungen“Das folgende Sequenzdiagramm verdeutlicht den Ablauf der Zuweisungen:
sequenceDiagram
  Agent->>Gruppe: Mitgliedschaft
  Gruppe->>Rolle: Rollenzuweisung
  Rolle->>Queue: Berechtigung für Queue-Zugriff
  Kunde->>Kundenbenutzer: Enthält
  Kundenbenutzer->>Gruppe: (optional) Mitgliedschaft
Mit dieser inhaltlichen Ergänzung und den erklärenden Bildunterschriften wird jedes Bild sinnvoll eingebettet und verständlich erläutert. Viel Erfolg bei der weiteren Dokumentation!
Häufig gestellte Fragen
Wie interagieren Agenten, Gruppen und Rollen in OTOBO miteinander?
In OTOBO bilden Agenten, Gruppen und Rollen ein hierarchisches System zur Zugriffs- und Berechtigungsverwaltung. Ein Agent ist immer Mitglied einer oder mehrerer Gruppen. Diese Gruppen wiederum können eine oder mehrere Rollen zugewiesen bekommen. Eine Rolle bündelt spezifische Berechtigungen und gewährt den Mitgliedern der Gruppe, der sie zugewiesen ist, Zugriff auf bestimmte Queues und Systemfunktionen. Das bedeutet, dass die Rechte eines Agenten primär durch seine Gruppenzugehörigkeit und die den Gruppen zugewiesenen Rollen definiert werden. Zusätzlich können auch Kundenbenutzer Gruppen zugewiesen werden, um deren Zugriffsrechte auf Kundenportale und -daten zu steuern. Dieses Zusammenspiel ermöglicht eine feingranulare und effiziente Rechteverwaltung.
Welche Funktion haben OTOBO Gruppen und wie steuern sie den Zugriff im System?
OTOBO Gruppen sind das fundamentale Element der Zugriffssteuerung. Sie dienen dazu, mehrere Agenten oder Kundenbenutzer zu bündeln und ihnen kollektive Zugriffsrechte auf bestimmte Funktionen und Queues zuzuweisen. Anstatt jedem Agenten oder Kundenbenutzer einzeln Berechtigungen zu erteilen, werden diese einmalig auf Gruppenebene definiert. Dies vereinfacht die Verwaltung erheblich, insbesondere in größeren Organisationen. Wenn ein Agent einer Gruppe beitritt, erbt er automatisch die standardmäßigen Zugriffsrechte dieser Gruppe. Gruppen legen somit fest, welche Systembereiche für ihre Mitglieder sichtbar und nutzbar sind, und sind entscheidend für die Strukturierung der internen Kommunikation und Ticketbearbeitung.
Welche vordefinierten Gruppen liefert OTOBO mit und welche Arten gibt es?
Eine Standardinstallation von OTOBO bringt mehrere vordefinierte Gruppen mit, die direkt genutzt oder als Vorlage für eigene Anpassungen dienen können. Zu diesen gehören:
- Default Customer-User-Gruppen: Diese Gruppen sind entscheidend für die Steuerung der Zugriffsrechte von Kundenbenutzern auf Kundenportale und spezifische Kundendaten. Sie definieren, welche Informationen ein Kunde einsehen oder bearbeiten darf.
- Dynamic Field Preferences Gruppen: Sie ermöglichen es, dynamische Feld-Voreinstellungen basierend auf dem Benutzerkreis zu realisieren, was die Flexibilität bei der Datenerfassung erhöht.
- Default Customer-Gruppen: Dies sind Standardgruppen, die auf Kundenseite eingesetzt werden, um Tickets und Anfragen strukturiert zu verwalten und zuzuordnen.
Diese vordefinierten Gruppen bilden eine solide Basis für die Rechteverwaltung und können je nach den spezifischen Anforderungen Ihres Unternehmens erweitert oder modifiziert werden. - OTOBO – Gruppen, Rollen & Agenten
- OTOBO Documentation
Wie werden OTOBO Rollen zur effektiven Berechtigungsverwaltung eingesetzt?
OTOBO Rollen sind ein mächtiges Werkzeug, um die Berechtigungsverwaltung zu vereinfachen und zu modularisieren. Sie bündeln eine Sammlung spezifischer Berechtigungen zu einem Profil, das dann entweder direkt einem Agenten oder, häufiger, einer Gruppe zugewiesen wird. Durch die Zuweisung von Rollen an Gruppen erhalten alle Mitglieder dieser Gruppe automatisch die entsprechenden Rechte. Dies reduziert den Verwaltungsaufwand erheblich, da bei Änderungen an Berechtigungen nur die Rolle angepasst werden muss, anstatt jeden einzelnen Agenten oder jede Gruppe manuell zu konfigurieren. Rollen erhöhen die Übersichtlichkeit und Konsistenz der Rechtevergabe und tragen maßgeblich zur Sicherheit und Effizienz im System bei, indem sie eine klare Trennung von Verantwortlichkeiten ermöglichen.
Welche Schritte sind für das Hinzufügen und Verwalten von Gruppen in OTOBO notwendig?
Das Hinzufügen und Verwalten von Gruppen in OTOBO erfolgt zentral über das Modul "Benutzer, Gruppen und Rollen → Gruppen".
- Gruppe hinzufügen: Um eine neue Gruppe zu erstellen, klicken Sie auf den Link "Gruppe hinzufügen" in der linken Seitenleiste. Füllen Sie die erforderlichen Pflichtfelder wie den Gruppennamen aus und klicken Sie anschließend auf "Speichern".
- Gruppe bearbeiten: Wählen Sie die gewünschte Gruppe aus der Liste aus. Nehmen Sie die notwendigen Änderungen an den Gruppendaten vor und bestätigen Sie diese mit "Speichern" oder "Speichern und abschließen".
- Gruppe deaktivieren: Anstatt eine Gruppe zu löschen, können Sie deren "Gültigkeit" auf "ungültig" oder "vorläufig ungültig" setzen. Dies bewahrt die Historie, entzieht aber den Mitgliedern sofort die Zugriffsrechte.
- Suche: Für eine schnelle Navigation in umfangreichen Listen können Sie das Filterfeld für Gruppennamen nutzen.
Diese Funktionen ermöglichen eine flexible und effiziente Verwaltung Ihrer Benutzergruppen. - OTOBO – Gruppen, Rollen & Agenten
- OTOBO Documentation
Was sind die wichtigsten Einstellungen, die man beim Erstellen oder Bearbeiten von Gruppen und Rollen in OTOBO beachten sollte?
Beim Erstellen oder Bearbeiten von Gruppen und Rollen in OTOBO gibt es einige zentrale Einstellungen, die für deren Funktionalität und Sichtbarkeit entscheidend sind:
- Name: Dies ist die eindeutige und sichtbare Bezeichnung der Gruppe oder Rolle. Sie erscheint in Übersichten, Auswahllisten und Protokollen. Ein klarer und beschreibender Name ist essenziell für die Übersichtlichkeit und das Verständnis der jeweiligen Funktion im System.
- Gültigkeit: Dieses Feld steuert den Aktivitätsstatus. Nur Gruppen und Rollen, deren Gültigkeit auf "gültig" gesetzt ist, sind aktiv nutzbar, können zugewiesen werden und gewähren Berechtigungen. Optionen wie "ungültig" oder "vorläufig ungültig" dienen dazu, Gruppen oder Rollen zu deaktivieren, ohne sie permanent zu löschen, was für Audits oder temporäre Einschränkungen nützlich ist.
- Kommentar: Ein optionales Feld für eine Kurzbeschreibung oder interne Hinweise zur Gruppe oder Rolle. Dies ist besonders hilfreich, um den Zweck, die zugewiesenen Berechtigungen oder spezifische Nutzungsszenarien zu dokumentieren, was die Wartung und das Onboarding neuer Administratoren erleichtert.
Die korrekte Konfiguration dieser Felder ist grundlegend für eine funktionierende und nachvollziehbare Rechteverwaltung in OTOBO. - OTOBO – Gruppen, Rollen & Agenten
- Groups, Roles & Agents - OTOBO Docs - Softoft
Wie funktioniert die Rollenvererbung in OTOBO und welche Vorteile bietet sie?
Die Rollenvererbung in OTOBO ist eine fortschrittliche Funktion, die es ermöglicht, Berechtigungsprofile zu modularisieren und hierarchisch zu strukturieren. Das Prinzip ist einfach: Eine Rolle kann die Berechtigungen einer oder mehrerer anderer Rollen "erben". Das bedeutet, dass alle Berechtigungen, die in der übergeordneten Rolle definiert sind, automatisch auch für die erbende Rolle gelten. Dies ist besonders vorteilhaft, um komplexe Berechtigungsstrukturen zu vereinfachen. Anstatt Berechtigungen mehrfach zu definieren, können Sie eine Basisrolle mit allgemeinen Rechten erstellen und dann spezialisierte Rollen definieren, die diese Basisrechte erben und zusätzliche, spezifische Berechtigungen hinzufügen. Dies reduziert den Wartungsaufwand, erhöht die Konsistenz der Rechtevergabe und macht die Verwaltung von Berechtigungen übersichtlicher und weniger fehleranfällig.